

Nous avons reçu une nouvelle arnaque signée du nom d'Amazon. Pour ne pas y céder, voici quelques conseils pour repérer les faux messages.
Les arnaques par phishing sont de plus en plus présentes. Cette pratique, qui consiste à inciter par SMS à partager des données personnelles et/ou bancaires, est particulièrement prisée par les fraudeurs puisque particulièrement rentable. Amazon, et notamment Amazon Prime Video, font partie des cibles privilégiées. L'équipe de Linternaute a reçu récemment un message frauduleux de la multinationale américaine. Nous vous partageons tous nos conseils pour vous aussi éviter de tomber dans le piège.
L'arnaque passe par un message SMS mettant en garde contre l'expiration, dans 24h, de votre abonnement Amazon Prime. Précédé de la mention "Info Amazon", il provient d'un numéro inconnu. Pour soi-disant renouveler, modifier ou résilier le compte, le message renvoie le correspondant vers un site internet. Evidemment, il s'agit surtout pour les pirates de collecter des données personnelles.
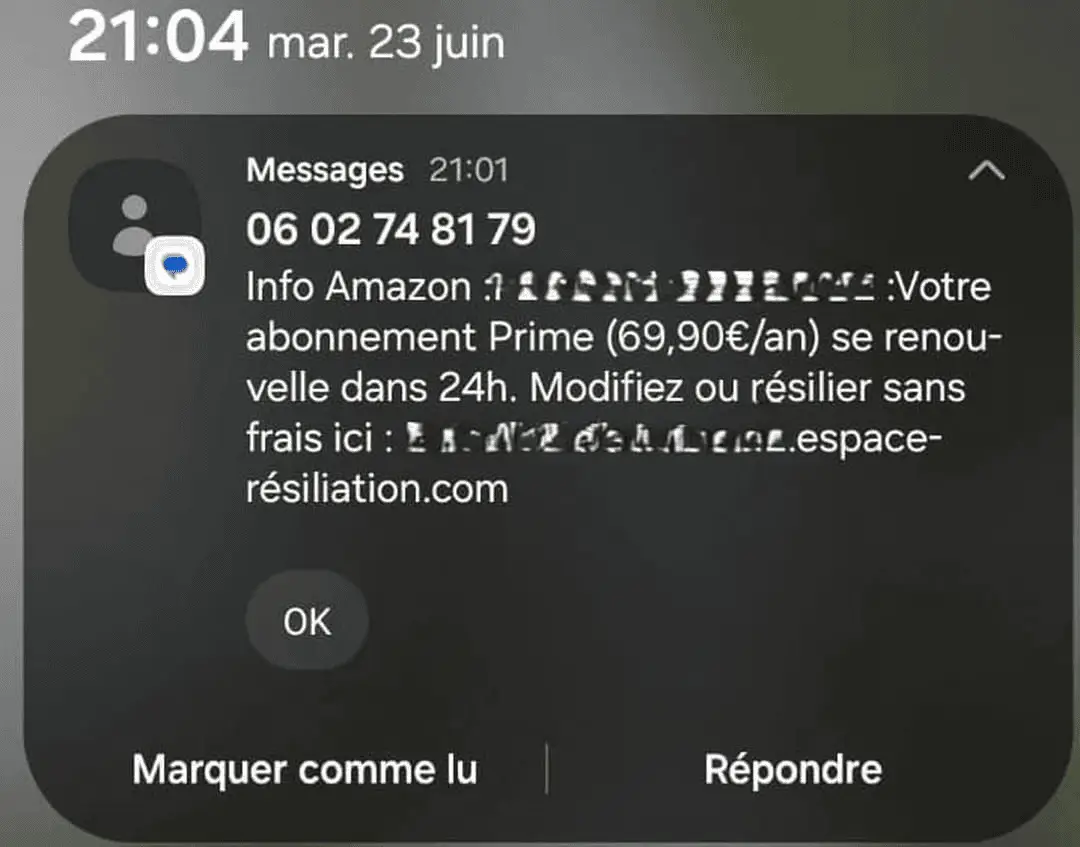
Amazon, bien au courant de ces pratiques, propose quelques conseils pour identifier les faux messages. Tout d'abord, méfiez-vous si vous recevez un SMS de la part d'un numéro inconnu ou étranger. Ne prêtez pas attention au SMS s'il évoque une information qui vous surprend, comme l'expiration précoce d'un abonnement.
Ensuite, faites attention aux fautes d'orthographe et de syntaxe dans les messages que vous recevez ainsi qu'aux liens et aux URL douteux. En somme, ne communiquez jamais d'information sensible, vérifiez toujours l'information relayée par le message, et privilégiez les liens et sites officiels.
Source : linternaute.com
Comment reconnaître un faux mail Amazon Prime ?
Un faux mail Amazon Prime présente en général plusieurs signaux d'alerte : l'adresse d'expédition ne provient pas d'un domaine officiel se terminant par @amazon.fr ou @amazon.com, le message crée une urgence artificielle (suspension imminente du compte, paiement refusé, offre limitée à quelques heures) et contient un lien dont l'URL ne correspond pas au site officiel d'Amazon. Des fautes d'orthographe, une mise en page approximative ou un ton inhabituel sont également des indices fréquents.
Pour vérifier sans risque, connectez-vous directement à votre espace Amazon en tapant l'adresse dans votre navigateur, sans cliquer sur le lien reçu. Si aucune notification n'y figure, le mail est frauduleux. En cas de doute, vous pouvez transférer le message suspect à
J'ai cliqué sur un lien frauduleux d'un email de phising , que faire ?
Il y a quelques semaines, j'ai moi-même vécu une situation très proche. J'avais reçu un courriel de mon hébergeur de domaine : l'expéditeur semblait légitime, les logos correspondaient au site officiel, et le message m'indiquait que ma boîte mail arrivait à échéance le lendemain. Dans la panique, j'ai cliqué sur le lien. Le site a mis du temps à répondre, c'est à ce moment-là que le doute s'est installé. J'ai fermé la fenêtre immédiatement, mais il était peut-être déjà trop tard.
J'ai alors enclenché une série d'actions sans attendre. En premier lieu, j'ai restauré mon PC à partir d'une image de sauvegarde de la veille, réalisée avec Macrium Reflect. Une fois le système redémarré dans un état sain, j'ai changé tous les mots de passe stockés dans mon navigateur. C'est un point crucial : lorsqu'un pirate prend la main, il peut aspirer l'ensemble des identifiants, mots de passe et numéros de carte bancaire enregistrés dans le navigateur. Heureusement, j'utilisais depuis longtemps un gestionnaire de mots de passe externe, 1Password, qui constitue un véritable coffre-fort indépendant du navigateur. La grande majorité de mes accès sensibles y étaient protégés. Par précaution supplémentaire, j'ai également fait opposition sur ma carte bancaire.
Résultat : aucun piratage constaté à ce jour. Mais la leçon est claire : une véritable course contre la montre s'engage dès l'instant où vous cliquez. Il faut réagir dans les minutes qui suivent. Il est aussi possible que vos identifiants se retrouvent dans une base de données de comptes compromis. Le bon réflexe est alors de consulter le site Have I Been Pwned (haveibeenpwned.com), d'y saisir votre adresse courriel pour vérifier si elle y figure, et de vous y inscrire afin d'être alerté en cas de fuite future. Cette expérience m'a rappelé brutalement la règle fondamentale : ne jamais cliquer sur le lien contenu dans un message suspect, et se rendre directement sur le site concerné en tapant son adresse dans le navigateur.
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google



Terms & Conditions
Subscribe
Report
My comments